
আসাদুজ্জামান তালুকদার,নেত্রকোণা জেলা : | বৃহস্পতিবার, ২২ অক্টোবর ২০২৬ | প্রিন্ট | ৯৯ বার পঠিত | পড়ুন মিনিটে
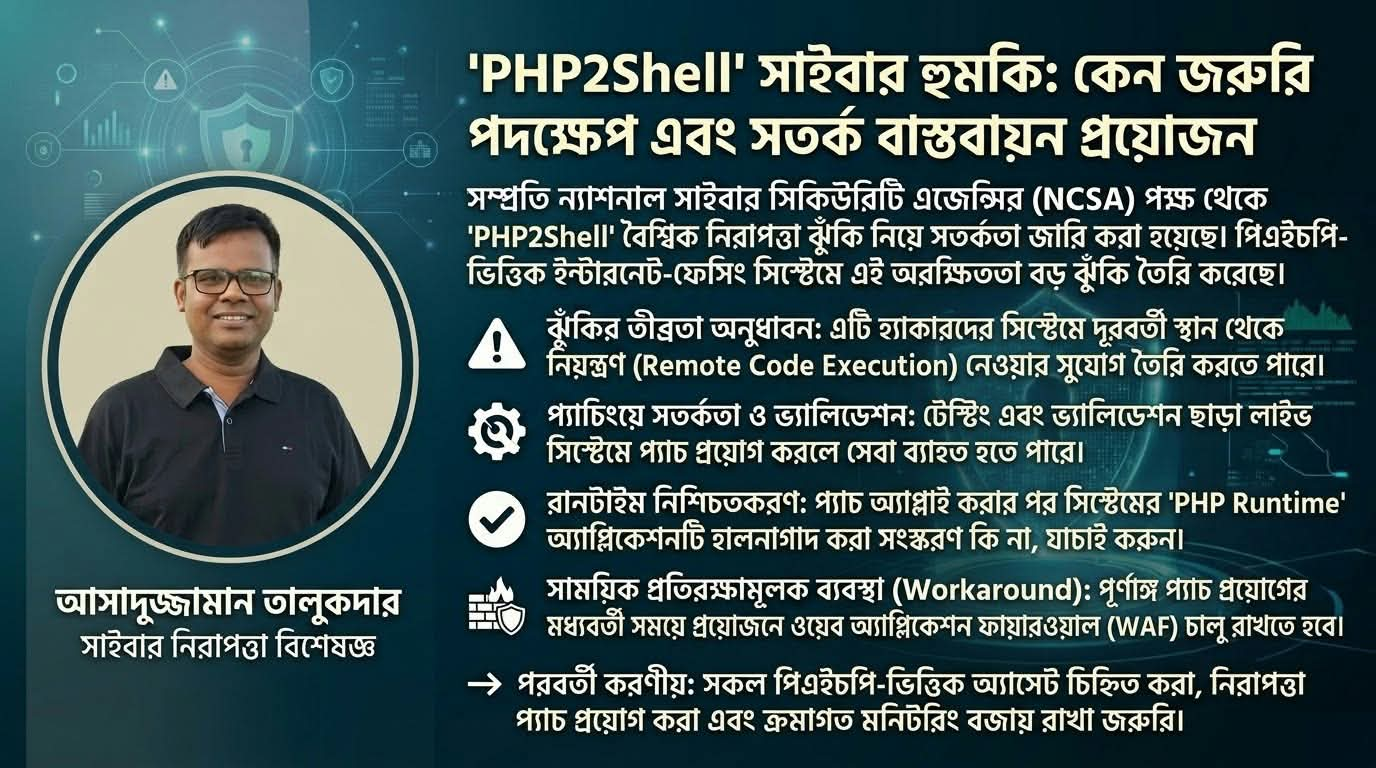
সম্প্রতি ন্যাশনাল সাইবার সিকিউরিটি এজেন্সির (NCSA) পক্ষ থেকে ‘PHP2Shell’ নামক একটি বৈশ্বিক সাইবার নিরাপত্তা ঝুঁকি নিয়ে সতর্কবার্তা জারি করা হয়েছে। পিএইচপি (PHP) ভিত্তিক ইন্টারনেট-ফেসিং সিস্টেমে এই অরক্ষিততা (vulnerability) বিশ্বজুড়ে সরকারি ও বেসরকারি ডিজিটাল সেবার জন্য বড় ধরনের ঝুঁকি তৈরি করেছে। বাংলাদেশের বিজিডি ই-গভ সার্ট (BGD-CIRT) সহ বৈশ্বিক সাইবার নিরাপত্তা সংস্থাগুলো ইতিমধ্যেই এর সম্ভাব্য প্রভাব মূল্যায়ন ও নিরসনে মাঠে নেমেছে।
একজন সাইবার নিরাপত্তা বিশেষজ্ঞ হিসেবে এই হুমকি মোকাবেলায় অর্গানাইজেশনগুলোর জন্য গুরুত্বপূর্ণ পর্যবেক্ষণ ও করণীয় নিচে তুলে ধরা হলো:
* ঝুঁকির তীব্রতা অনুধাবন: এটি একটি বৈশ্বিক সমস্যা, যা হ্যাকারদের সিস্টেমে দূরবর্তী স্থান থেকে নিয়ন্ত্রণ (Remote Code Execution) নেওয়ার সুযোগ তৈরি করে দিতে পারে। ফলে সরকারি ও গুরুত্বপূর্ণ সেবা প্রদানকারী পোর্টালগুলো সাইবার হামলার লক্ষ্যবস্তু হতে পারে।
যদিও এর সিকিউরিটি প্যাচ বা আপডেট উন্মুক্ত করা হয়েছে, তবুও কোনো লাইভ সিস্টেমে হুট করে প্যাচ প্রয়োগ করলে সেবা ব্যাহত হওয়ার ঝুঁকি থাকে। তাই প্রপার টেস্টিং এবং ভ্যালিডেশন নিশ্চিত করে আপডেট প্রয়োগ করা জরুরি।
প্যাচ অ্যাপ্লাই করার পর সিস্টেমের যে ‘PHP Runtime’ অ্যাপ্লিকেশনটি পরিবেশন করছে, সেটি আসলেই হালনাগাদ করা সংস্করণ কি না, তা যাচাই করা আবশ্যক।
পূর্ণাঙ্গ প্যাচ প্রয়োগের মধ্যবর্তী সময়ে প্রয়োজনে ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল (WAF) বা সাময়িক প্রোটেক্টিভ মেজারস চালু রাখতে হবে।
সকল সরকারি ও বেসরকারি সংস্থাকে অবহেলা না করে অনতিবিলম্বে পিএইচপি-ভিত্তিক অ্যাসেটগুলো চিহ্নিত করা, নিরাপত্তা প্যাচ প্রয়োগ করা এবং প্যাচিং সফল হয়েছে নিশ্চিত না হওয়া পর্যন্ত ক্রমাগত মনিটরিং বজায় রাখার জোর পরামর্শ দেওয়া হচ্ছে। সাইবার নিরাপত্তা নিশ্চিতে দ্রুততা ও সঠিক প্রক্রিয়ার সমন্বয়ই এখন সময়ের দাবি।
ফলো করুন bangladoinik.com-এর খবর
জে এস ফুজিয়ামা ইন্টারন্যাশনালের একটি প্রতিষ্ঠান। ভ্রাতৃপ্রতিম নিউজ - newss24.com